
Verbind agenten met externe hulpmiddelen.
Registreer een extern Model Context Protocol-eindpunt, bescherm de inloggegevens ervan en ontdek de tools die agenten kunnen aanroepen.
De servernaam, het eindpunt en het transport zijn altijd vereist. Authenticatievelden passen zich aan de geselecteerde inlogstrategie aan.
Overzicht
Tools registreren, verifiëren en beschikbaar stellen
Een MCP-server geeft agenten gestructureerde toegang tot externe API's en bewerkingen. Het platform onderhandelt over het transport, injecteert gecodeerde inloggegevens, leest de toolschema's en stelt geselecteerde tools beschikbaar tijdens de uitvoering van de agent.
Identificeer de server en selecteer hoe het platform verbinding moet maken.
Geef alleen de referenties op die vereist zijn voor het externe eindpunt.
Test de connectiviteit en inspecteer de opvraagbare tools voordat u deze opslaat.
Section 01
Serveridentiteit en eindpunt
Definieer de mapidentiteit van de server, de transportonderhandelingsstrategie en de netwerklocatie.
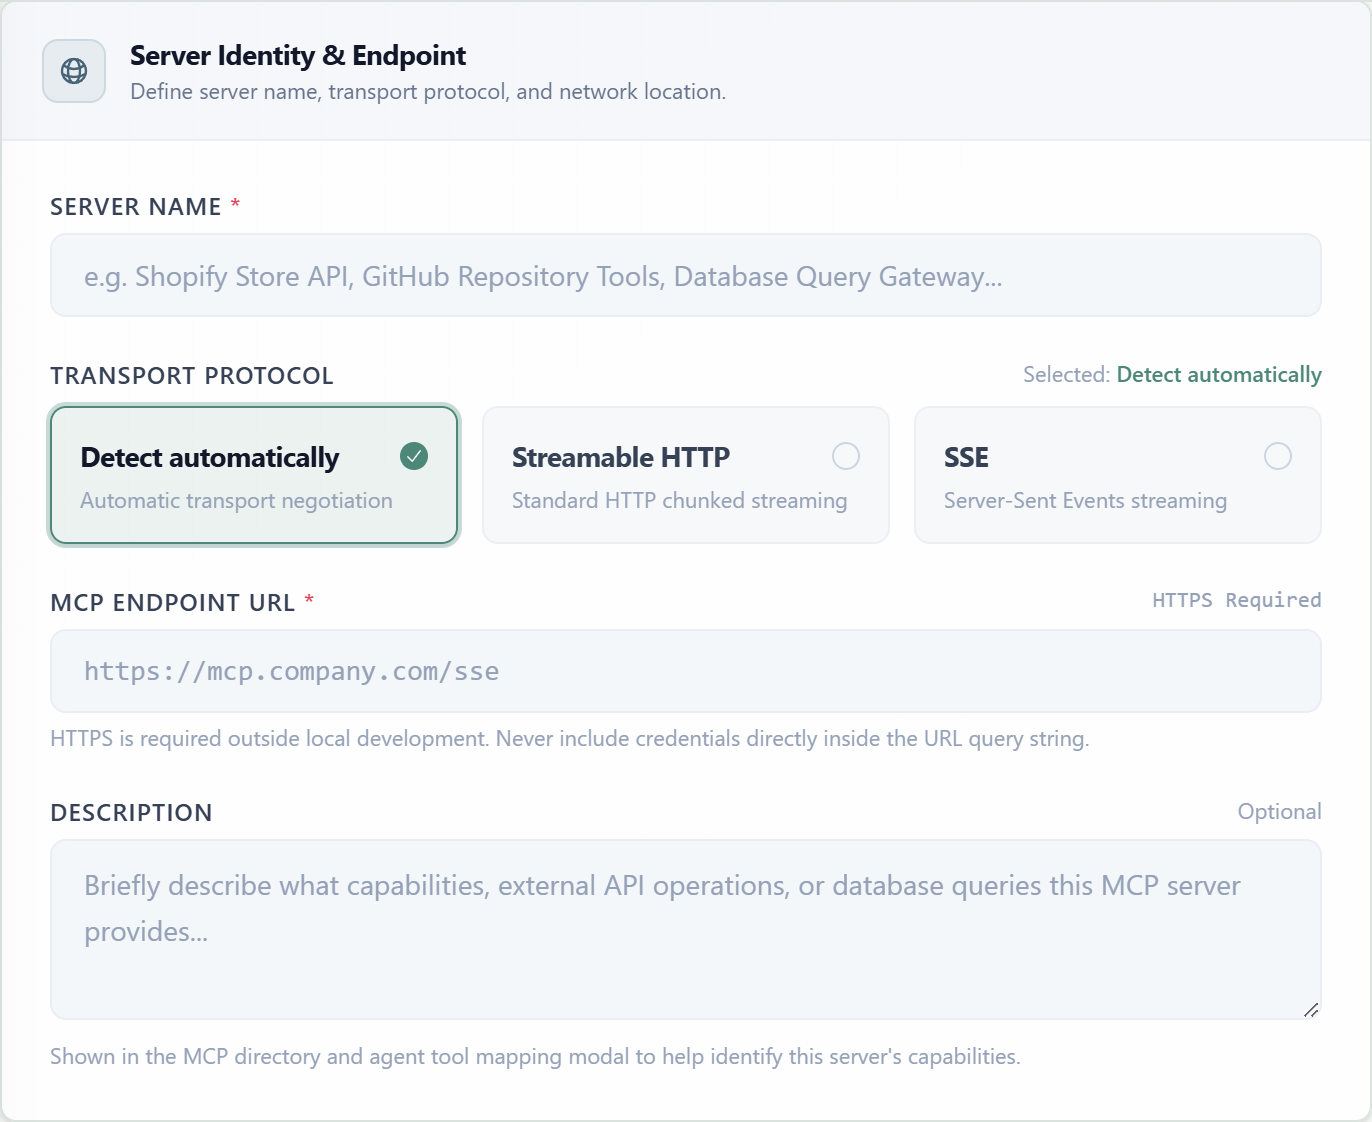
ServernaamVereistHet herkenbare label dat wordt weergegeven in de MCP-directory en agenttoolconfiguratie.
VervoerVereistBepaalt hoe het platform de MCP-verbinding opent en onderhoudt.
Eindpunt-URLVereistHet volledige externe MCP-eindpunt dat wordt gebruikt voor detectie en het aanroepen van tools.
BeschrijvingOptioneelGeeft een samenvatting van de API's, bewerkingen of gegevenstoegang die door de server worden vrijgegeven.
Onderhandelt over het compatibele transport met het eindpunt. Dit is de standaardinstelling.
Maakt gebruik van standaard HTTP chunked streaming voor bidirectionele MCP-communicatie.
Maakt gebruik van door de server verzonden gebeurtenissen voor servers die een SSE-eindpunt beschikbaar stellen.
Section 02
Beveiliging en authenticatie
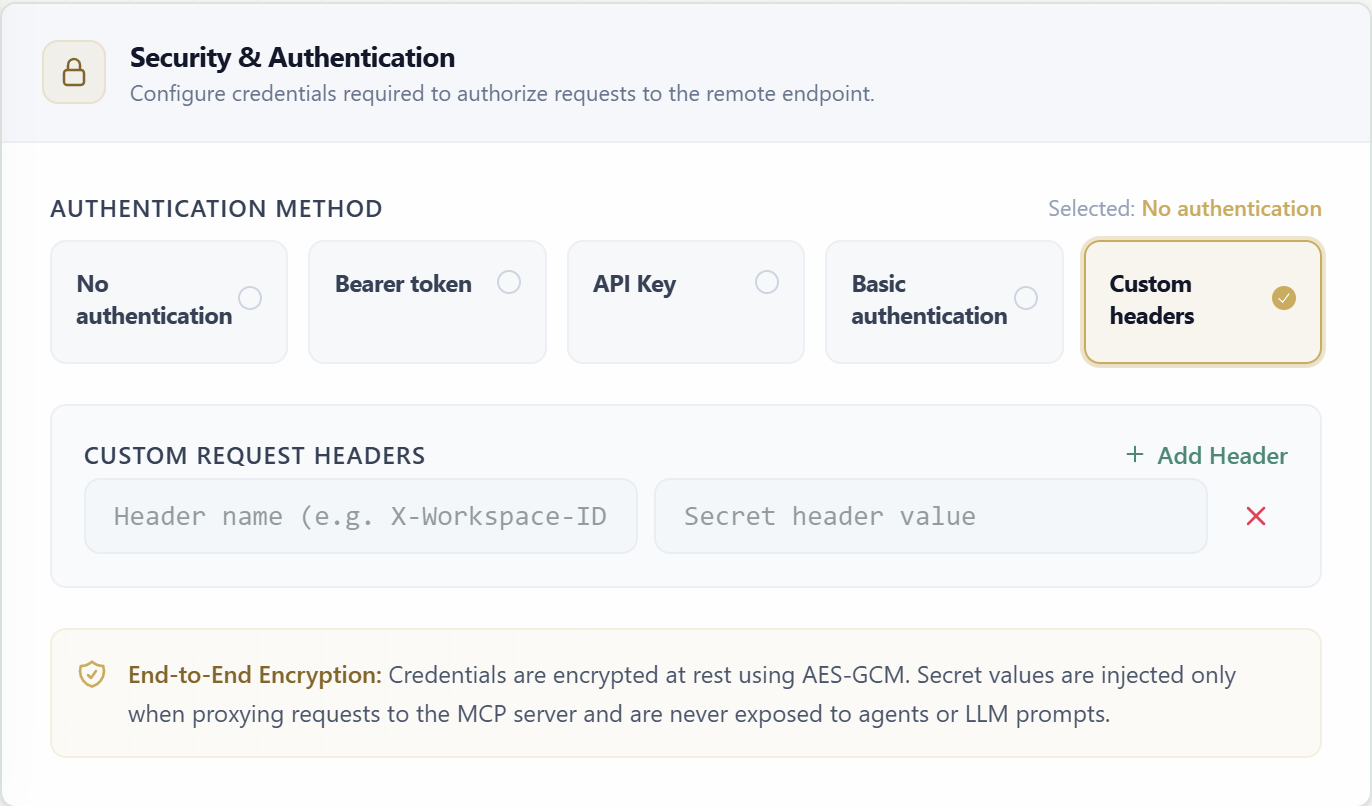
Selecteer de authenticatiemethode die door de server wordt verwacht. Het formulier onthult alleen de velden die nodig zijn voor die methode; de schermafbeelding toont aangepaste headers met één inloggegevenspaar.
| Methode | Velden | Vraag gedrag |
|---|---|---|
| Geen | Geen referentievelden | Gebruik dit alleen voor eindpunten die opzettelijk niet-geverifieerde verzoeken accepteren. |
| Token aan toonder | Toonder aan toonder * | Verzendt het geheim als autorisatie: Bearer <token>. |
| API-sleutel | Kopnaam + API sleutelwaarde * | Verzendt de sleutel via een configureerbare header; de headernaam is standaard Autorisatie. |
| Basis | Gebruikersnaam * + Wachtwoord * | Bouwt standaard HTTP basisauthenticatie op basis van het inloggegevenspaar. |
| Aangepaste kopteksten | Herhaalbare headernaam + geheime waarde | Voegt een of meer gecodeerde verzoekheaders toe; rijen kunnen onafhankelijk worden toegevoegd of verwijderd. |
Inloggegevens worden in rust gecodeerd met AES-GCM, worden alleen geïnjecteerd tijdens het proxyen van MCP-verzoeken en worden niet blootgesteld aan agenten of taalmodelprompts.
Section 03
Ontdekte tools en mogelijkheden
Test Connection & Discover neemt contact op met het eindpunt met het huidige transport en de inloggegevens en laadt vervolgens de namen, beschrijvingen en JSON-schema's van de blootgestelde tools.
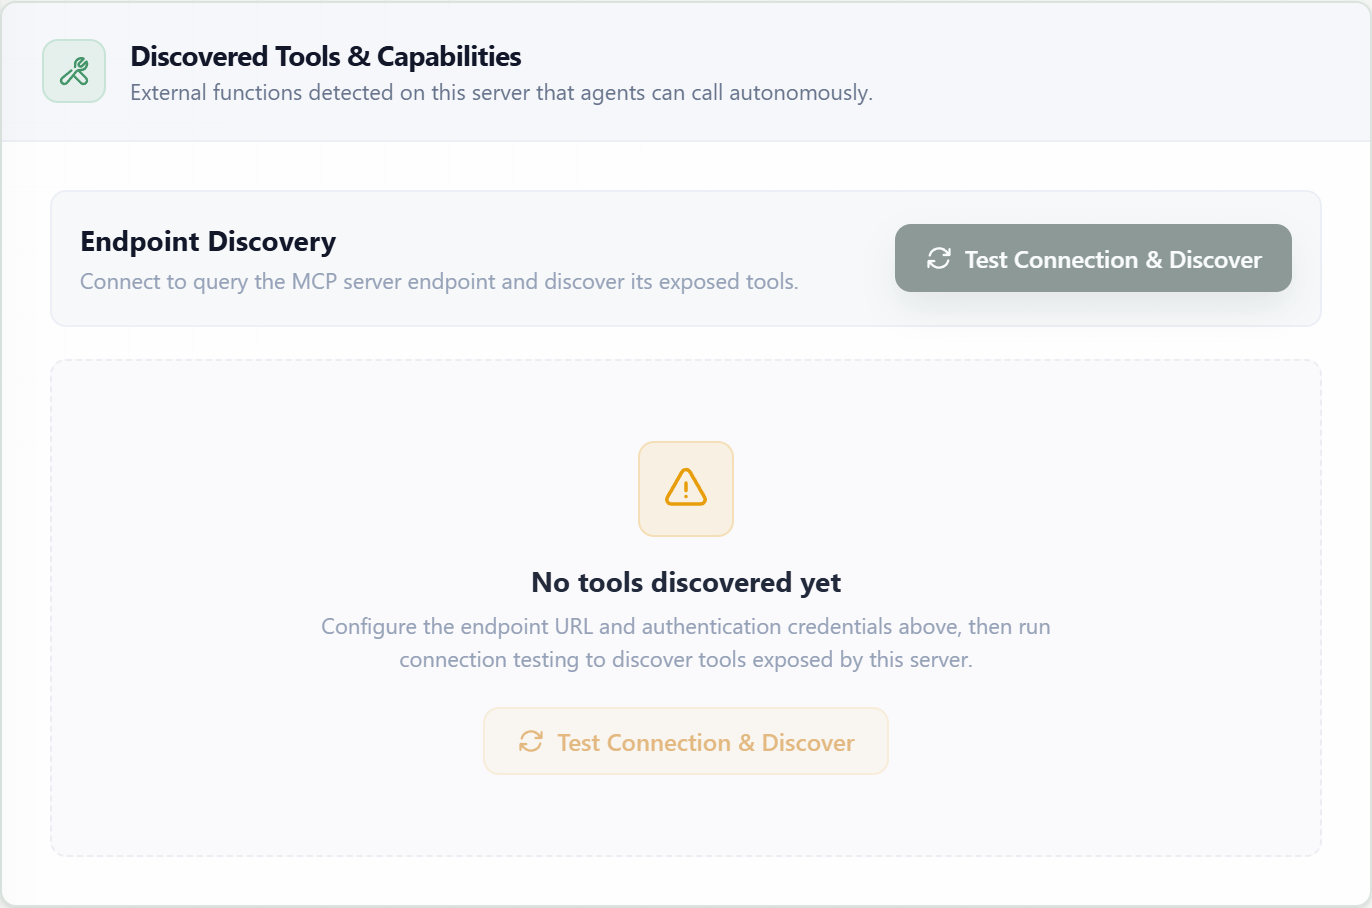
Verbinding testenValideert de bereikbaarheid van eindpunten, transportonderhandeling en authenticatie met behulp van de niet-opgeslagen formulierwaarden.
Ontdek hulpmiddelenLeest de externe toollijst en de bijbehorende invoerschema's en geeft vervolgens elke ontdekte mogelijkheid weer.
Server opslaanBehoudt de verbindingsconfiguratie en gecodeerde inloggegevens voor latere agentoproepen.
Live samenvatting
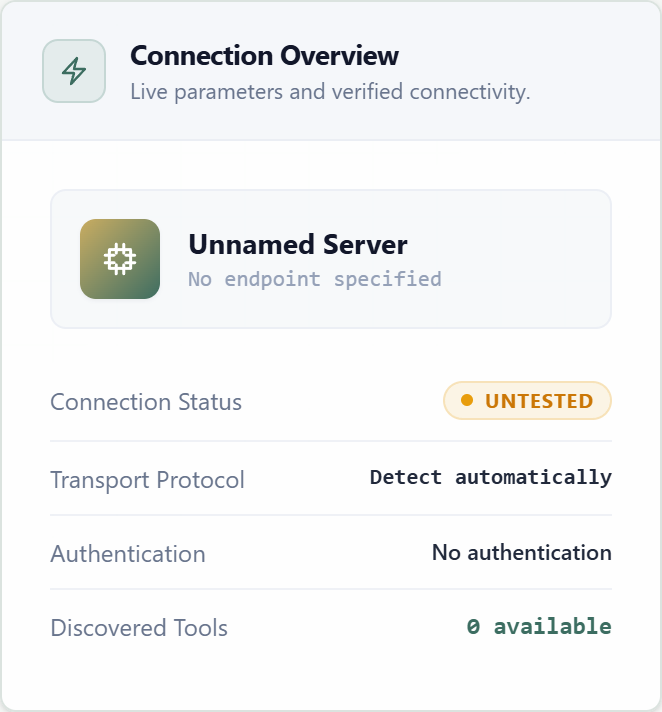
Verbindingsoverzicht
Het overzicht weerspiegelt de huidige naam, het eindpunt, het transport, de authenticatiemodus, de verbindingsstatus en het aantal ontdekte tools terwijl u de server configureert.
Vereist vóór opslaan
Servernaam, geldige eindpunt-URL, transport, authenticatiemodus en alle referenties die voor die modus vereist zijn.
Na creatie
Sla de server op, koppel deze aan een agent en gebruik Configure Tools in het agentformulier om alleen de bewerkingen toe te staan die de agent nodig heeft.