
Conectează agenții la unelte externe.
Înregistrează un endpoint Model Context Protocol extern, protejează-i acreditările și descoperă uneltele pe care agenții le pot invoca.
Numele serverului, endpoint-ul și transportul sunt întotdeauna obligatorii. Câmpurile de autentificare se adaptează strategiei de acreditare selectate.
Prezentare
Înregistrează, verifică și expune unelte
Un server MCP oferă agenților acces structurat la API-uri și operațiuni la distanță. Platforma negociază transportul, injectează acreditări criptate, citește schemele uneltelor și face uneltele selectate disponibile în timpul execuției agentului.
Identifică serverul și selectează modul în care platforma trebuie să se conecteze.
Furnizează doar acreditările necesare endpointului la distanță.
Testează conectivitatea și inspectează uneltele apelabile înainte de salvare.
Section 01
Identitatea serverului și endpointul
Definește identitatea serverului în director, strategia de negociere a transportului și locația din rețea.
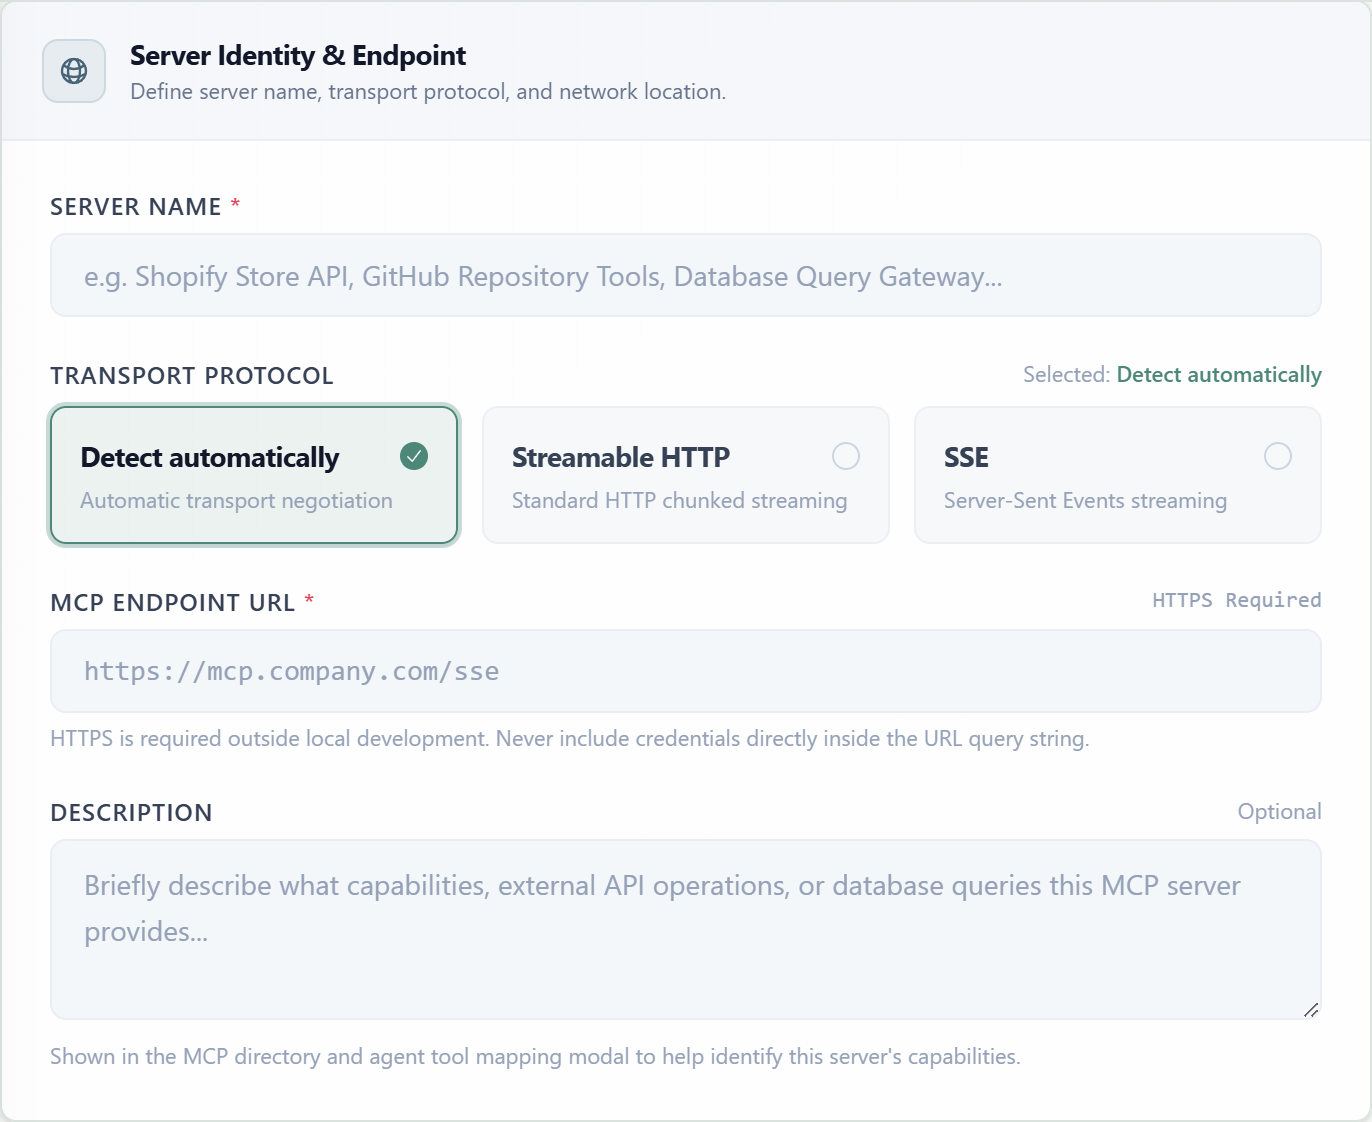
Numele serveruluiObligatoriuEticheta recognoscibilă afișată în directorul MCP și în configurarea uneltelor agentului.
TransportObligatoriuControlează modul în care platforma deschide și menține conexiunea MCP.
URL endpointObligatoriuEndpointul MCP complet la distanță folosit pentru descoperire și apelarea uneltelor.
DescriereOpționalRezumă API-urile, operațiunile sau accesul la date expuse de server.
Negociază transportul compatibil cu endpointul. Aceasta este valoarea implicită.
Folosește streaming HTTP standard pe bucăți pentru comunicarea MCP bidirecțională.
Folosește streaming prin Server-Sent Events pentru serverele care expun un endpoint SSE.
Section 02
Securitate și autentificare
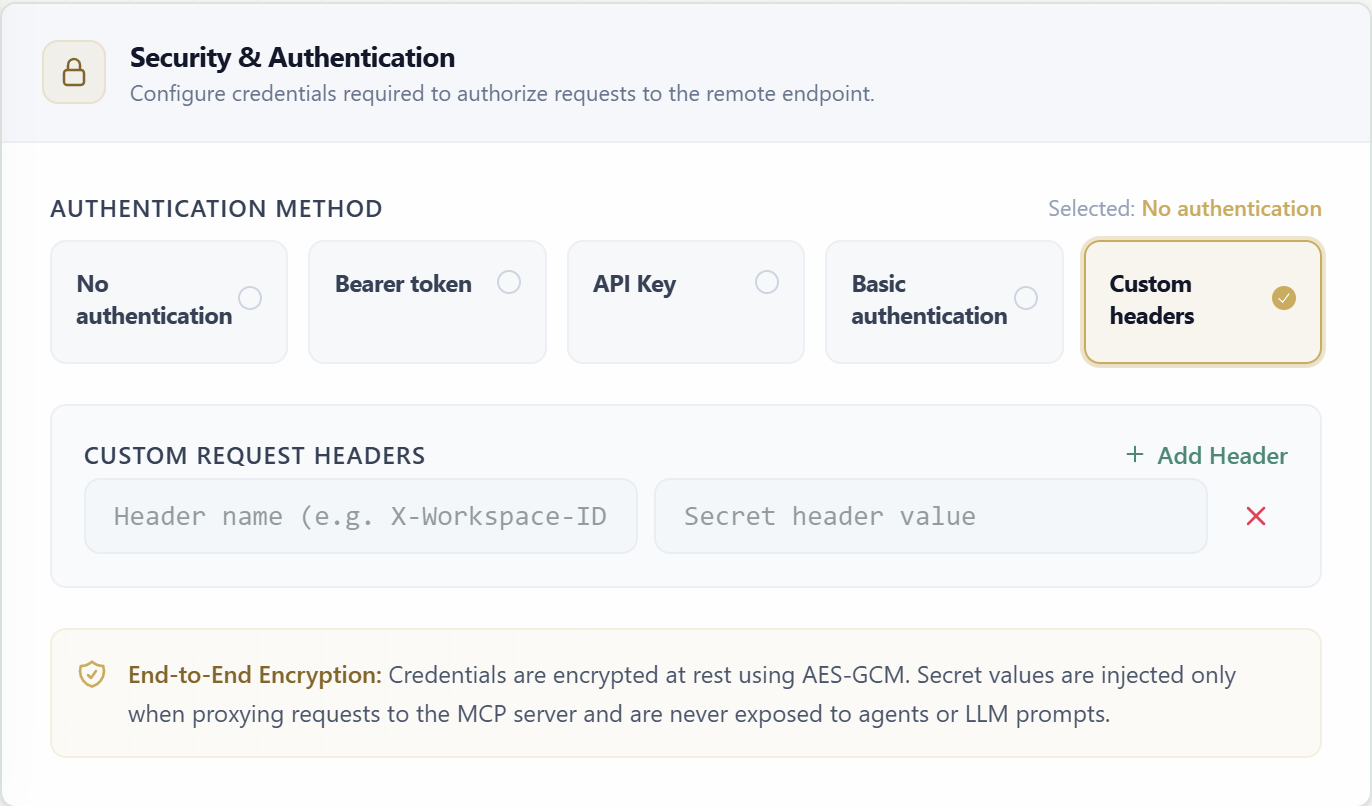
Selectează metoda de autentificare așteptată de server. Formularul afișează doar câmpurile necesare metodei; captura prezintă Antete personalizate cu o pereche de acreditări.
| Metodă | Câmpuri | Comportamentul solicitării |
|---|---|---|
| Niciuna | Fără câmpuri de acreditare | Folosește doar pentru endpointuri care acceptă intenționat solicitări fără autentificare. |
| Token Bearer | Token Bearer * | Trimite secretul ca Authorization: Bearer <token>. |
| Cheie API | Nume antet + Valoare cheie API * | Trimite cheia printr-un antet configurabil; numele implicit al antetului este Authorization. |
| Basic | Utilizator * + Parolă * | Construiește autentificarea HTTP Basic standard din perechea de acreditări. |
| Antete personalizate | Nume antet repetabil + Valoare secretă | Adaugă unul sau mai multe antete de solicitare criptate; rândurile pot fi adăugate sau eliminate independent. |
Acreditările sunt criptate în repaus cu AES-GCM, injectate doar la proxyarea solicitărilor MCP și nu sunt expuse agenților sau prompturilor modelelor de limbaj.
Section 03
Unelte și capabilități descoperite
Testare conexiune și Descoperire contactează endpointul cu transportul și acreditările curente, apoi încarcă numele, descrierile și schemele JSON ale uneltelor expuse.
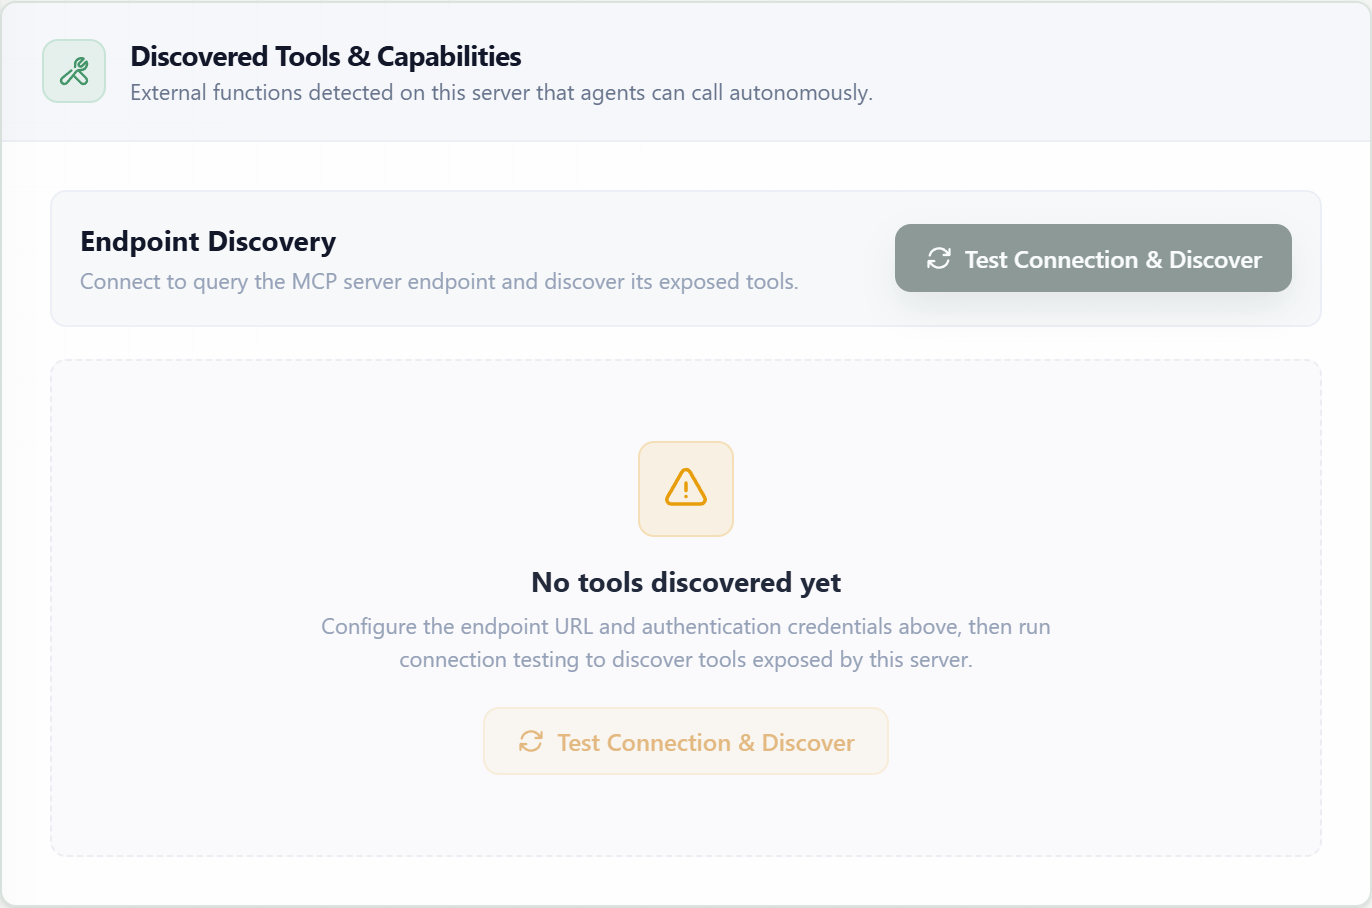
Testează conexiuneaValidează accesibilitatea endpointului, negocierea transportului și autentificarea folosind valorile nesalvate ale formularului.
Descoperă unelteleCitește lista uneltelor la distanță și schemele lor de intrare, apoi afișează fiecare capabilitate descoperită.
Salvează serverulPersistă configurația conexiunii și acreditările criptate pentru apelurile ulterioare ale agenților.
Rezumat live
Prezentarea conexiunii
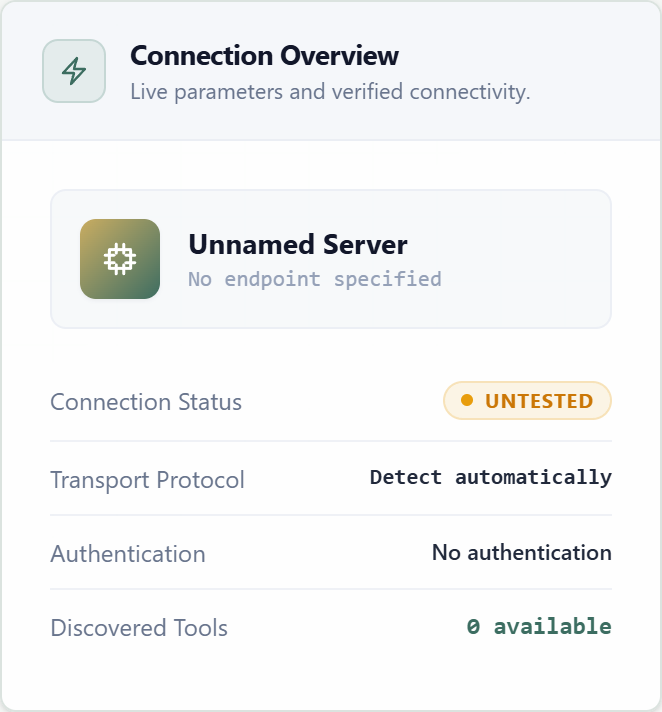
Rezumatul reflectă numele curent, endpointul, transportul, modul de autentificare, starea conexiunii și numărul uneltelor descoperite pe măsură ce configurezi serverul.
Obligatoriu înainte de salvare
Numele serverului, URL-ul endpointului valid, transportul, modul de autentificare și fiecare acreditare cerută de acel mod.
După creare
Salvează serverul, atașează-l unui agent și folosește Configurează uneltele în formularul agentului pentru a acorda doar operațiunile de care acesta are nevoie.