
Verbinden Sie Agenten mit externe Tools.
Registrieren Sie einen Remote-Endpunkt des Model Context Protocol, schützen Sie seine Anmeldeinformationen und entdecken Sie die Tools, die Agenten aufrufen können.
Der Servername, der Endpunkt und der Transport sind immer erforderlich. Authentifizierungsfelder passen sich der ausgewählten Anmeldeinformationsstrategie an.
Überblick
Registrieren, verifizieren und verfügbar machen von Tools
Ein MCP-Server ermöglicht Agenten strukturierten Zugriff auf Remote-APIs und -Vorgänge. Die Plattform handelt den Transport aus, fügt verschlüsselte Anmeldeinformationen ein, liest die Tool-Schemata und stellt ausgewählte Tools während der Agentenausführung zur Verfügung.
Identifizieren Sie den Server und wählen Sie aus, wie die Plattform eine Verbindung herstellen soll.
Geben Sie nur die Anmeldeinformationen an, die für den Remote-Endpunkt erforderlich sind.
Testen Sie die Konnektivität und überprüfen Sie die aufrufbaren Tools vor dem Speichern.
Section 01
Serveridentität und Endpunkt
Definieren Sie die Verzeichnisidentität, die Transportaushandlungsstrategie und den Netzwerkstandort des Servers.
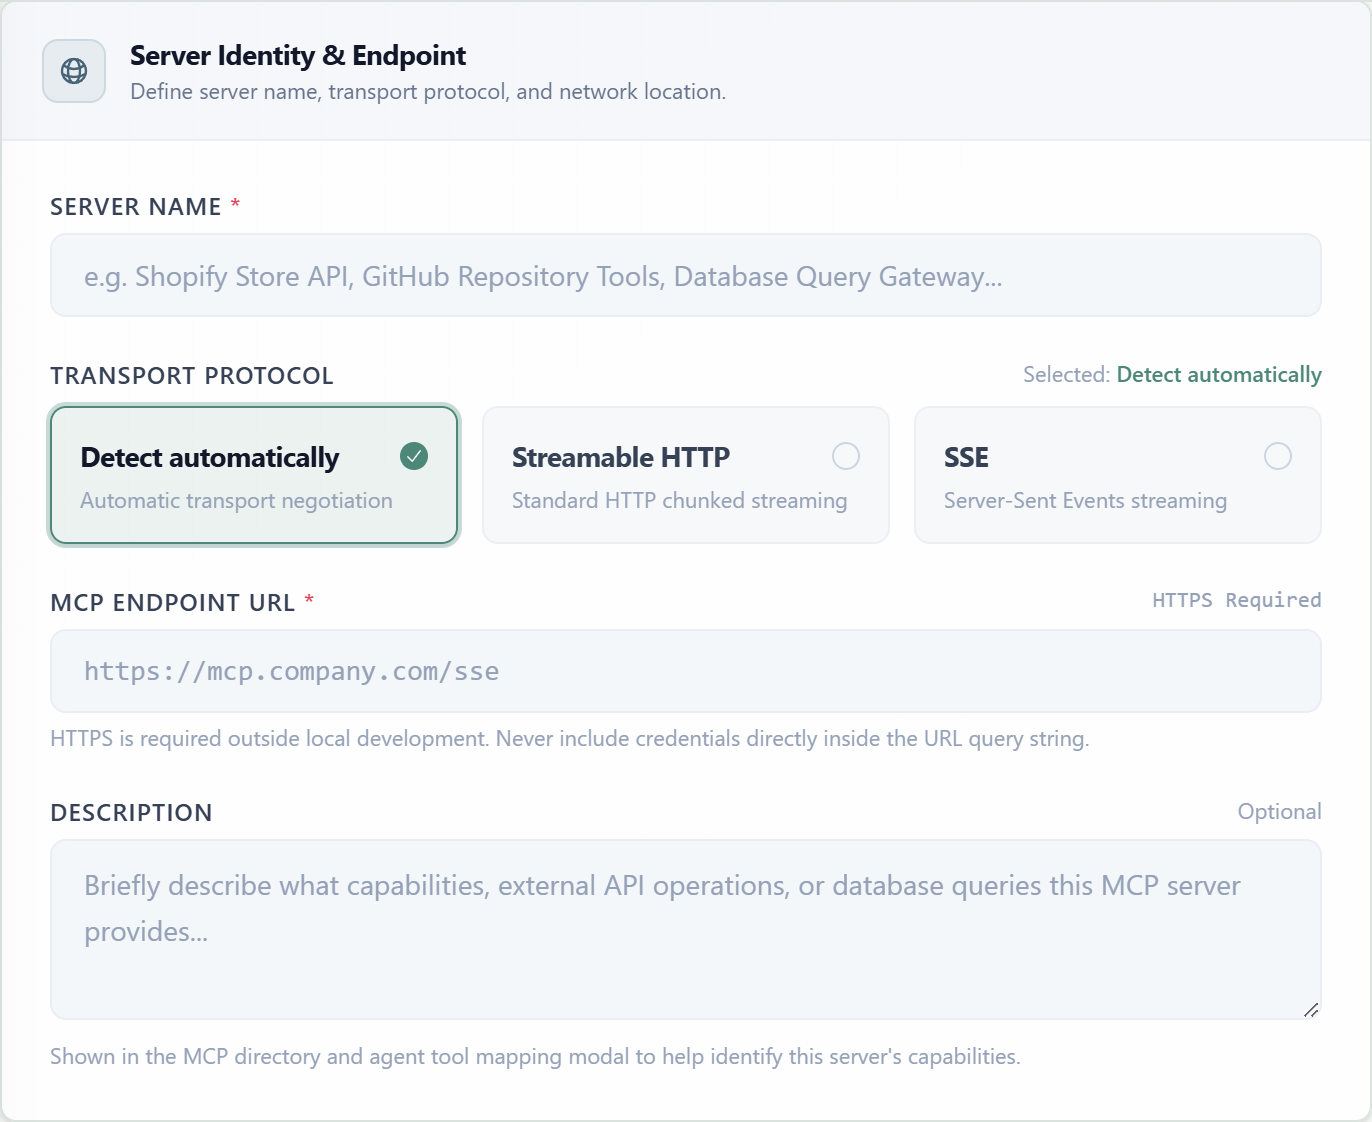
ServernameErforderlichDie erkennbare Bezeichnung, die im Verzeichnis MCP und in der Agent-Tool-Konfiguration angezeigt wird.
TransportErforderlichSteuert, wie die Plattform die MCP-Verbindung öffnet und aufrechterhält.
Endpunkt-URLErforderlichDer vollständige Remote-Endpunkt MCP, der für die Erkennung und den Tool-Aufruf verwendet wird.
BeschreibungOptionalFasst die vom Server bereitgestellten APIs, Vorgänge oder Datenzugriffe zusammen.
Verhandelt den kompatiblen Transport mit dem Endpunkt. Dies ist die Standardeinstellung.
Verwendet standardmäßiges HTTP-Chunked-Streaming für die bidirektionale MCP-Kommunikation.
Verwendet das Streaming von vom Server gesendeten Ereignissen für Server, die einen SSE-Endpunkt verfügbar machen.
Section 02
Sicherheit und Authentifizierung
Wählen Sie die vom Server erwartete Authentifizierungsmethode aus. Das Formular zeigt nur die für diese Methode erforderlichen Felder an; Der Screenshot zeigt benutzerdefinierte Header mit einem Anmeldeinformationspaar.
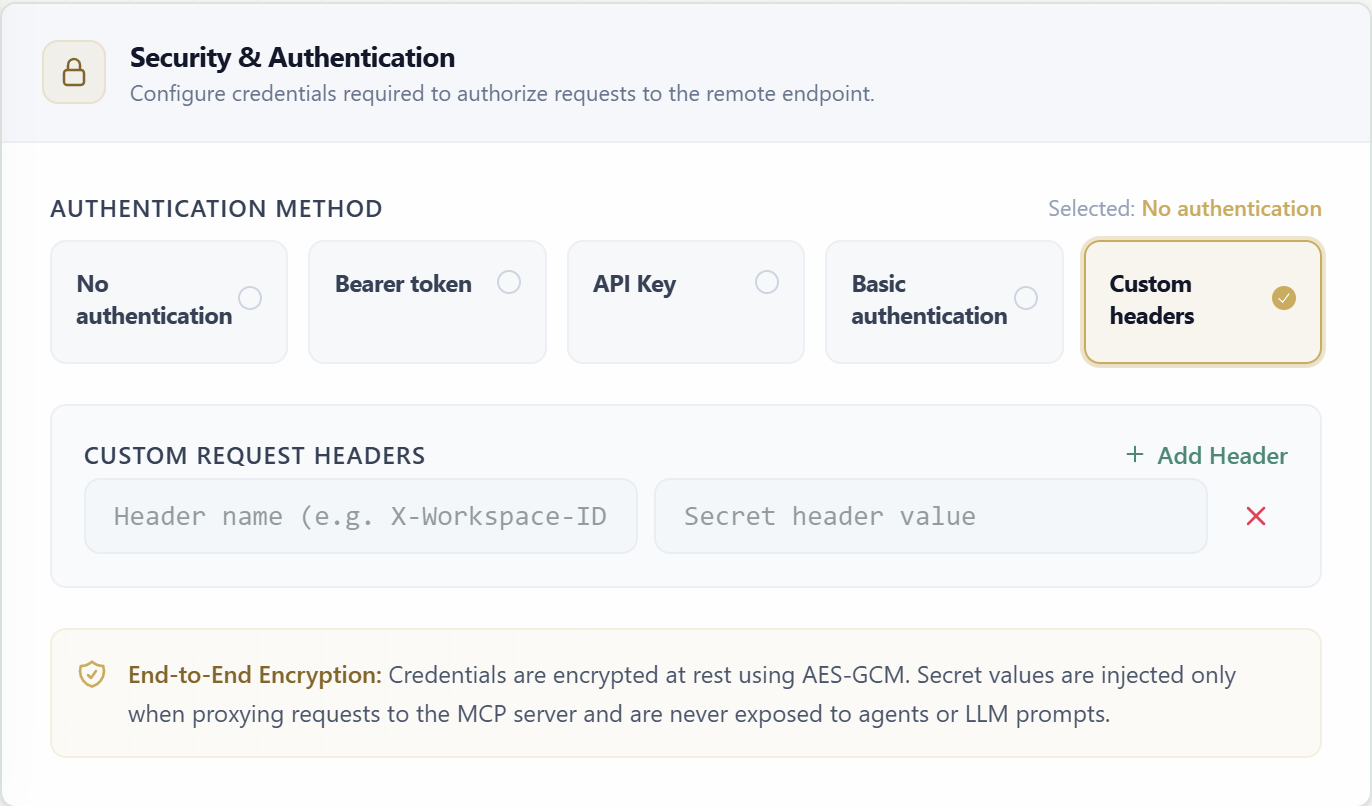
| Verfahren | Felder | Anforderungsverhalten |
|---|---|---|
| Keiner | Keine Felder für Anmeldeinformationen | Nur für Endpunkte verwenden, die absichtlich nicht authentifizierte Anfragen akzeptieren. |
| Inhabertoken | Inhabertoken * | Sendet das Geheimnis als Autorisierung: Bearer <Token>. |
| API-Schlüssel | Header-Name + API-Schlüsselwert * | Sendet den Schlüssel über einen konfigurierbaren Header; Der Headername lautet standardmäßig „Autorisierung“. |
| Basic | Benutzername * + Passwort * | Erstellt die standardmäßige HTTP-Basisauthentifizierung aus dem Anmeldeinformationspaar. |
| Benutzerdefinierte Header | Wiederholbarer Header-Name + geheimer Wert | Fügt einen oder mehrere verschlüsselte Anforderungsheader hinzu; Zeilen können unabhängig voneinander hinzugefügt oder entfernt werden. |
Anmeldeinformationen werden im Ruhezustand mit AES-GCM verschlüsselt, nur bei der Proxy-Weiterleitung von MCP-Anfragen injiziert und werden keinen Agenten oder Sprachmodell-Eingabeaufforderungen ausgesetzt.
Section 03
Entdeckte Tools und Funktionen
Test Connection & Discover kontaktiert den Endpunkt mit dem aktuellen Transport und den aktuellen Anmeldeinformationen und lädt dann die Namen, Beschreibungen und JSON-Schemas seiner bereitgestellten Tools.
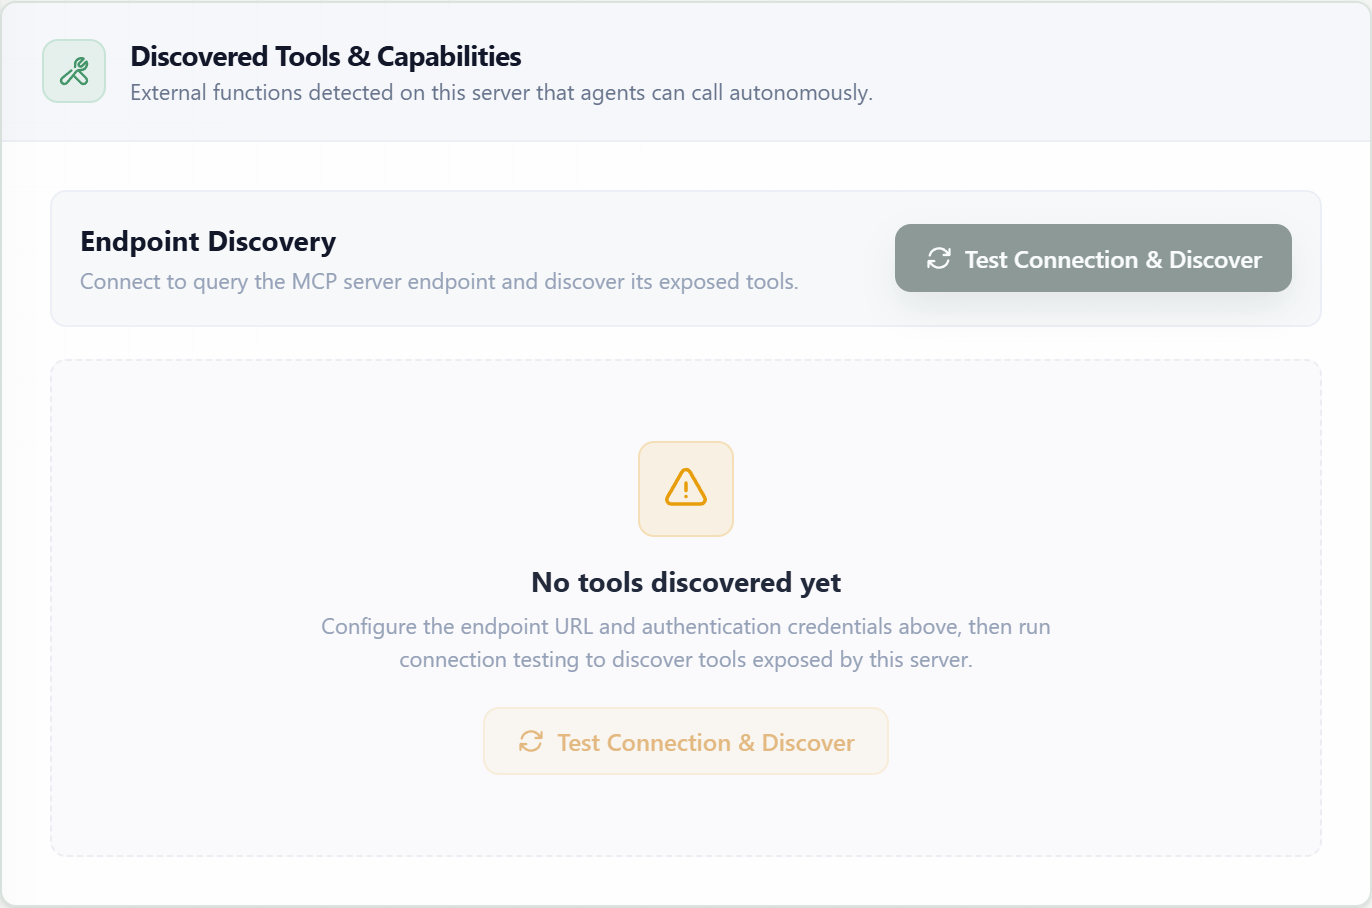
TestverbindungValidiert die Erreichbarkeit des Endpunkts, die Transportaushandlung und die Authentifizierung anhand der nicht gespeicherten Formularwerte.
Entdecken Sie ToolsLiest die Remote-Tool-Liste und ihre Eingabeschemata und zeigt dann jede erkannte Funktion an.
Server speichernBehält die Verbindungskonfiguration und die verschlüsselten Anmeldeinformationen für spätere Agentenanrufe bei.
Live-Zusammenfassung
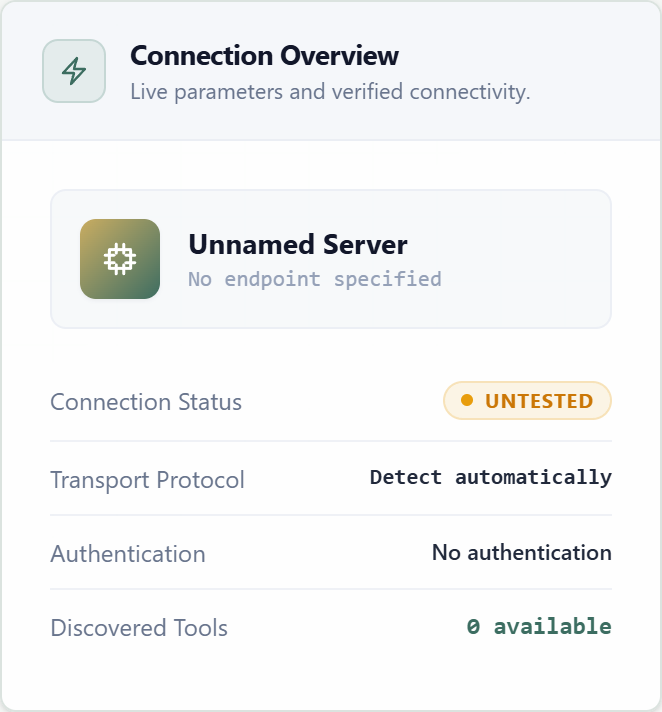
Verbindungsübersicht
Die Zusammenfassung spiegelt den aktuellen Namen, Endpunkt, Transport, Authentifizierungsmodus, Verbindungsstatus und die Anzahl der erkannten Tools wider, während Sie den Server konfigurieren.
Vor dem Speichern erforderlich
Servername, gültige Endpunkt-URL, Transport, Authentifizierungsmodus und alle für diesen Modus erforderlichen Anmeldeinformationen.
Nach der Schöpfung
Speichern Sie den Server, hängen Sie ihn an einen Agenten an und verwenden Sie „Tools konfigurieren“ im Agentenformular, um nur die Vorgänge zu gewähren, die der Agent benötigt.