
Connecter les agents à outils externes.
Enregistrez un point de terminaison distant Model Context Protocol, protégez ses informations d’identification et découvrez les outils que les agents peuvent appeler.
Le nom du serveur, le point de terminaison et le transport sont toujours requis. Les champs d'authentification s'adaptent à la stratégie d'identification sélectionnée.
Aperçu
Enregistrez, vérifiez et exposez les outils
Un serveur MCP offre aux agents un accès structuré aux API et opérations distantes. La plateforme négocie le transport, injecte des informations d'identification chiffrées, lit les schémas des outils et met à disposition les outils sélectionnés pendant l'exécution de l'agent.
Identifiez le serveur et sélectionnez le mode de connexion de la plateforme.
Fournissez uniquement les informations d’identification requises par le point de terminaison distant.
Testez la connectivité et inspectez les outils appelables avant de sauvegarder.
Section 01
Identité du serveur et point de terminaison
Définissez l'identité d'annuaire du serveur, la stratégie de négociation de transport et l'emplacement réseau.
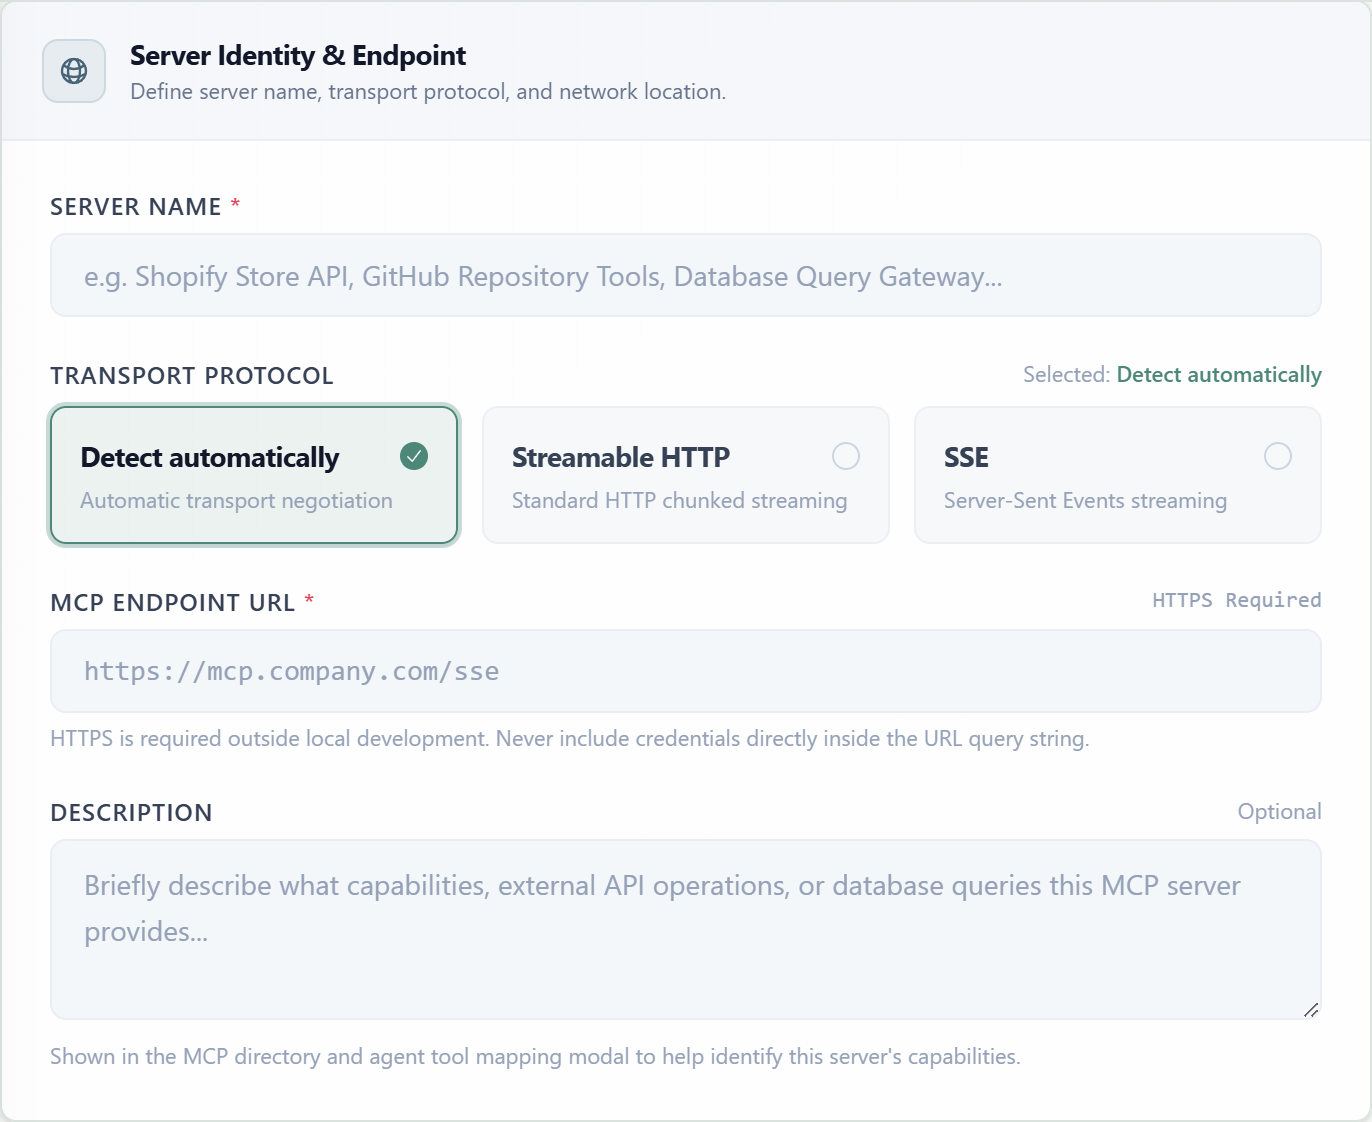
Nom du serveurRequisÉtiquette reconnaissable affichée dans la configuration de l'annuaire MCP et de l'outil d'agent.
TransportRequisContrôle la manière dont la plateforme ouvre et maintient la connexion MCP.
URL du point de terminaisonRequisLe point de terminaison distant complet MCP utilisé pour la découverte et l’appel d’outils.
DescriptionFacultativeRésume les API, les opérations ou l’accès aux données exposés par le serveur.
Négocie le transport compatible avec le point de terminaison. C'est la valeur par défaut.
Utilise le streaming fragmenté standard HTTP pour la communication bidirectionnelle MCP.
Utilise le streaming des événements envoyés par le serveur pour les serveurs qui exposent un point de terminaison SSE.
Section 02
Sécurité et authentification
Sélectionnez la méthode d'authentification attendue par le serveur. Le formulaire révèle uniquement les champs nécessaires à cette méthode ; la capture d'écran montre des en-têtes personnalisés avec une paire d'informations d'identification.
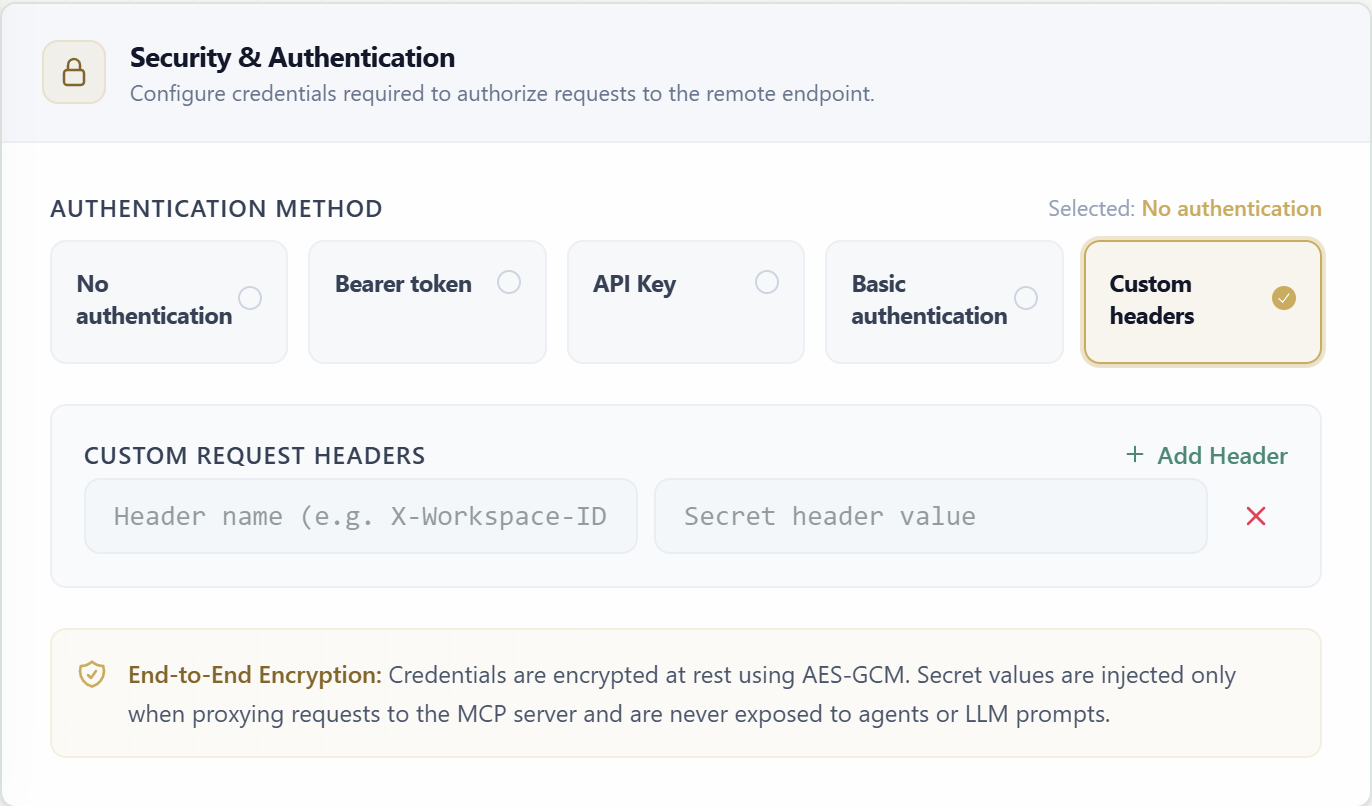
| Méthode | Champs | Comportement de la demande |
|---|---|---|
| Aucune | Aucun champ d'informations d'identification | À utiliser uniquement pour les points de terminaison qui acceptent intentionnellement des demandes non authentifiées. |
| Jeton du porteur | Jeton du porteur * | Envoie le secret sous forme d'autorisation : porteur <jeton>. |
| Clé API | Nom de l'en-tête + Valeur de la clé API * | Envoie la clé via un en-tête configurable ; le nom de l'en-tête est par défaut Autorisation. |
| Basique | Nom d'utilisateur * + Mot de passe * | Construit l'authentification de base HTTP standard à partir de la paire d'informations d'identification. |
| En-têtes personnalisés | Nom d'en-tête répétable + valeur secrète | Ajoute un ou plusieurs en-têtes de requête chiffrés ; des lignes peuvent être ajoutées ou supprimées indépendamment. |
Les informations d'identification sont chiffrées au repos avec AES-GCM, injectées uniquement lors du proxy des requêtes MCP, et ne sont pas exposées aux agents ou aux invites du modèle de langage.
Section 03
Outils et capacités découverts
Test Connection & Discover contacte le point de terminaison avec le transport et les informations d'identification actuels, puis charge les noms, les descriptions et les schémas JSON de ses outils exposés.
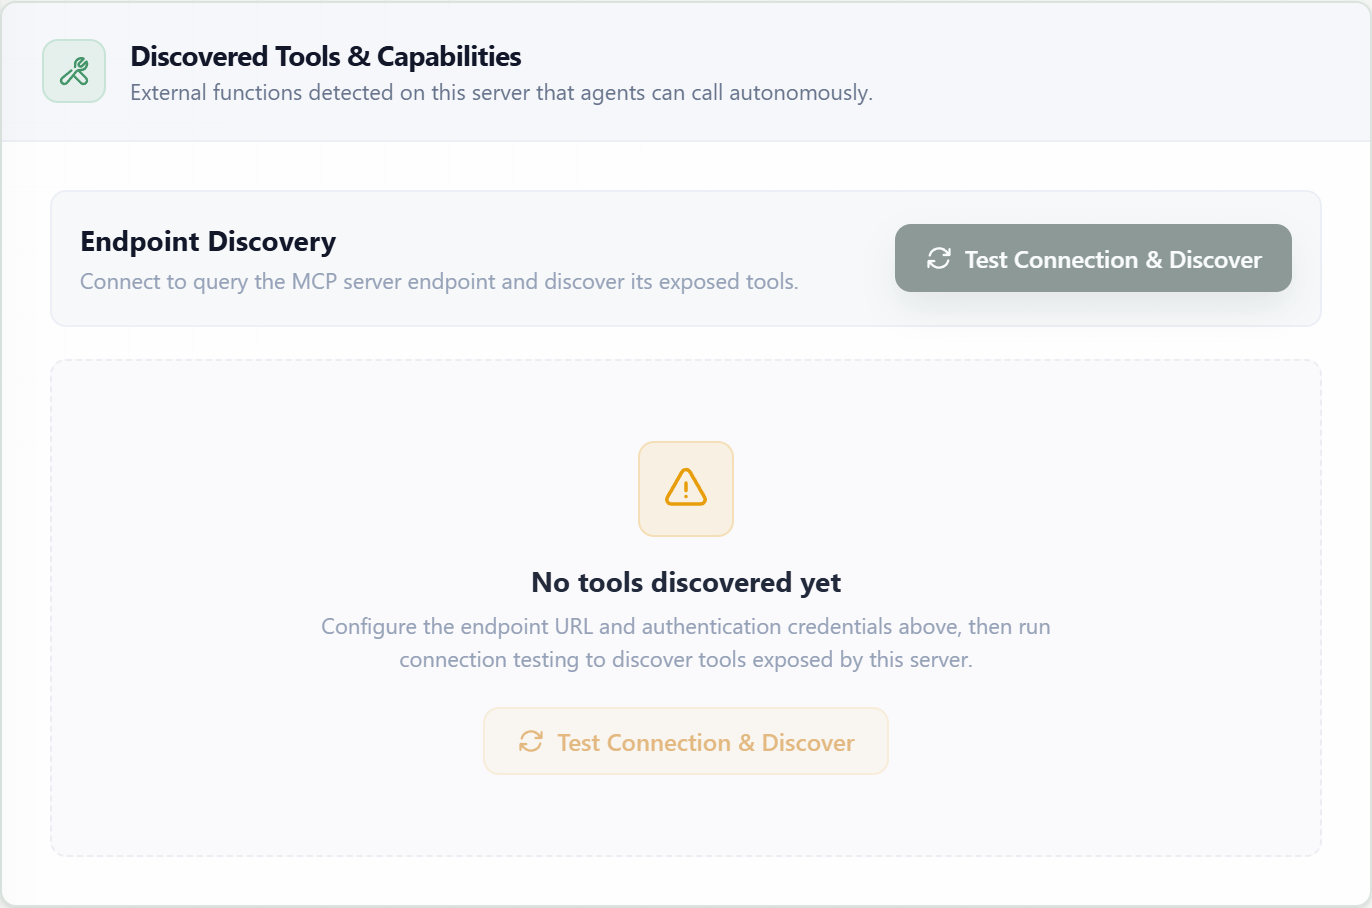
Tester la connexionValide l’accessibilité du point de terminaison, la négociation de transport et l’authentification à l’aide des valeurs de formulaire non enregistrées.
Découvrez les outilsLit la liste des outils distants et ses schémas d'entrée, puis affiche chaque fonctionnalité découverte.
Enregistrer le serveurConserve la configuration de la connexion et les informations d’identification chiffrées pour les appels ultérieurs de l’agent.
Résumé en direct
Présentation de la connexion
Le résumé reflète le nom actuel, le point de terminaison, le transport, le mode d'authentification, l'état de connexion et le nombre d'outils découverts pendant que vous configurez le serveur.
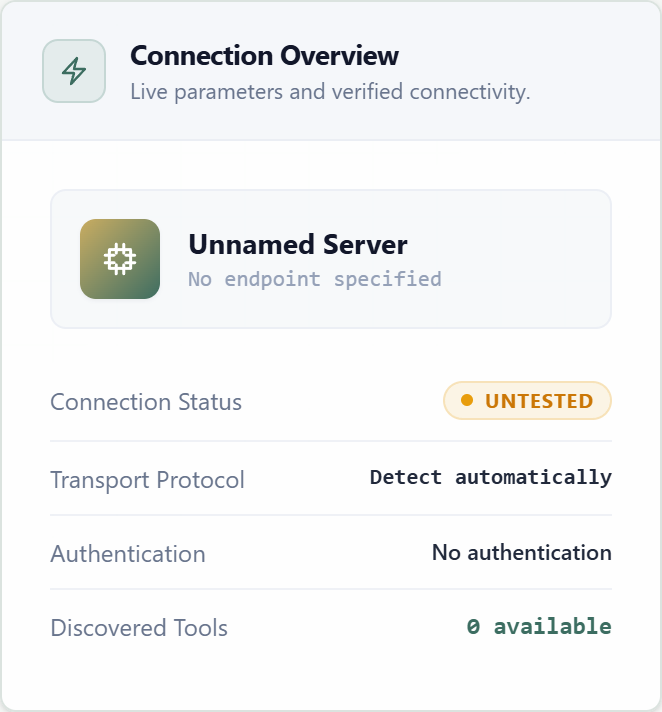
Obligatoire avant l'enregistrement
Nom du serveur, URL de point de terminaison valide, transport, mode d'authentification et toutes les informations d'identification requises par ce mode.
Après la création
Enregistrez le serveur, attachez-le à un agent et utilisez les outils de configuration dans le formulaire de l'agent pour accorder uniquement les opérations dont l'agent a besoin.