
Conectar agentes a ferramentas externas.
Registre um endpoint remoto do Model Context Protocol, proteja suas credenciais e descubra as ferramentas que os agentes podem invocar.
O nome do servidor, o terminal e o transporte são sempre obrigatórios. Os campos de autenticação se adaptam à estratégia de credenciais selecionada.
Visão geral
Registre, verifique e exponha ferramentas
Um servidor MCP fornece aos agentes acesso estruturado a APIs e operações remotas. A plataforma negocia o transporte, injeta credenciais criptografadas, lê os esquemas das ferramentas e disponibiliza as ferramentas selecionadas durante a execução do agente.
Identifique o servidor e selecione como a plataforma deve se conectar.
Forneça apenas as credenciais exigidas pelo endpoint remoto.
Teste a conectividade e inspecione as ferramentas que podem ser chamadas antes de salvar.
Section 01
Identidade do servidor e endpoint
Defina a identidade do diretório do servidor, a estratégia de negociação de transporte e o local da rede.
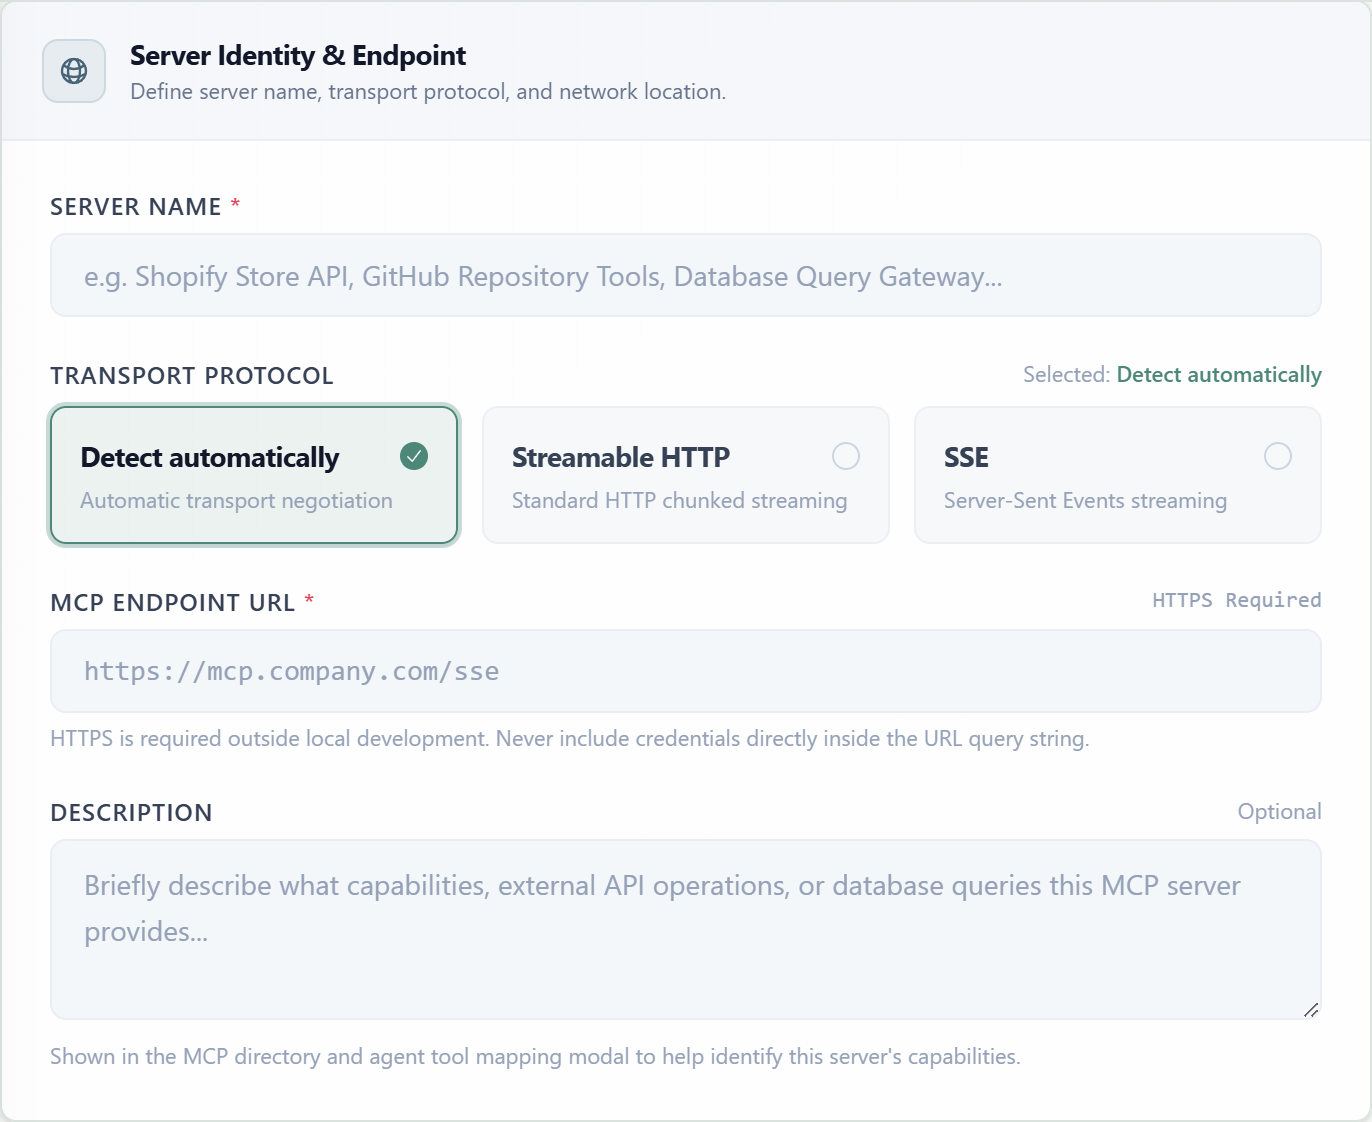
Nome do servidorObrigatóriaO rótulo reconhecível mostrado no diretório MCP e na configuração da ferramenta do agente.
TransporteObrigatóriaControla como a plataforma abre e mantém a conexão MCP.
URL do terminalObrigatóriaO endpoint MCP remoto completo usado para descoberta e invocação de ferramenta.
DescriçãoOpcionalResume as APIs, operações ou acesso a dados expostos pelo servidor.
Negocia o transporte compatível com o endpoint. Este é o padrão.
Usa streaming em partes HTTP padrão para comunicação MCP bidirecional.
Usa streaming de eventos enviados pelo servidor para servidores que expõem um endpoint SSE.
Section 02
Segurança e Autenticação
Selecione o método de autenticação esperado pelo servidor. O formulário revela apenas os campos necessários para aquele método; a captura de tela mostra cabeçalhos personalizados com um par de credenciais.
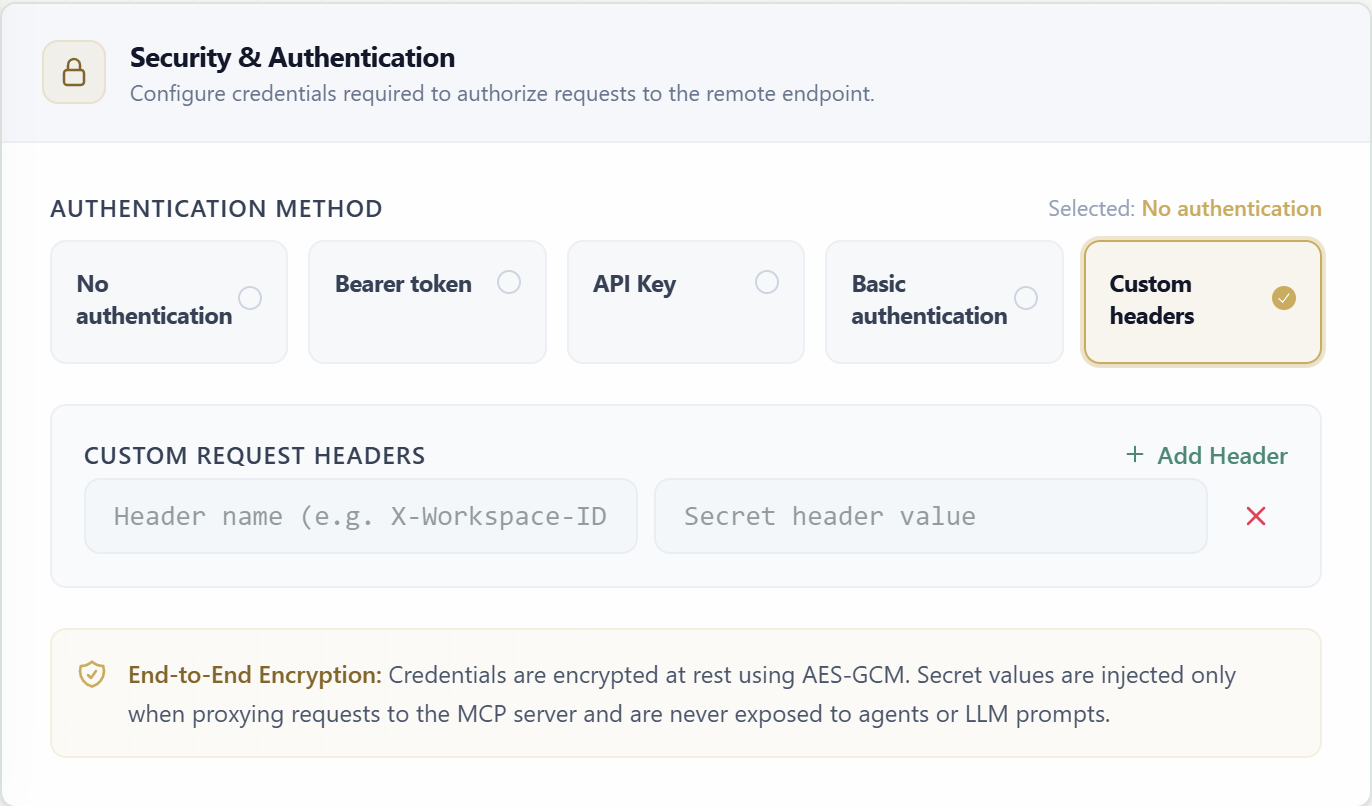
| Método | Campos | Comportamento de solicitação |
|---|---|---|
| Nenhum | Nenhum campo de credencial | Use apenas para endpoints que aceitam intencionalmente solicitações não autenticadas. |
| Token do portador | Token do Portador * | Envia o segredo como Autorização: Portador <token>. |
| Chave API | Nome do cabeçalho + valor da chave API * | Envia a chave através de um cabeçalho configurável; o nome do cabeçalho é padronizado como Autorização. |
| Básica | Nome de usuário * + Senha * | Constrói autenticação básica HTTP padrão a partir do par de credenciais. |
| Cabeçalhos personalizados | Nome do cabeçalho repetível + valor secreto | Adiciona um ou mais cabeçalhos de solicitação criptografados; linhas podem ser adicionadas ou removidas independentemente. |
As credenciais são criptografadas em repouso com AES-GCM, injetadas apenas durante o proxy de solicitações MCP e não são expostas a agentes ou prompts de modelo de linguagem.
Section 03
Ferramentas e capacidades descobertas
Test Connection & Discover contata o endpoint com o transporte e as credenciais atuais e, em seguida, carrega os nomes, as descrições e os esquemas JSON de suas ferramentas expostas.
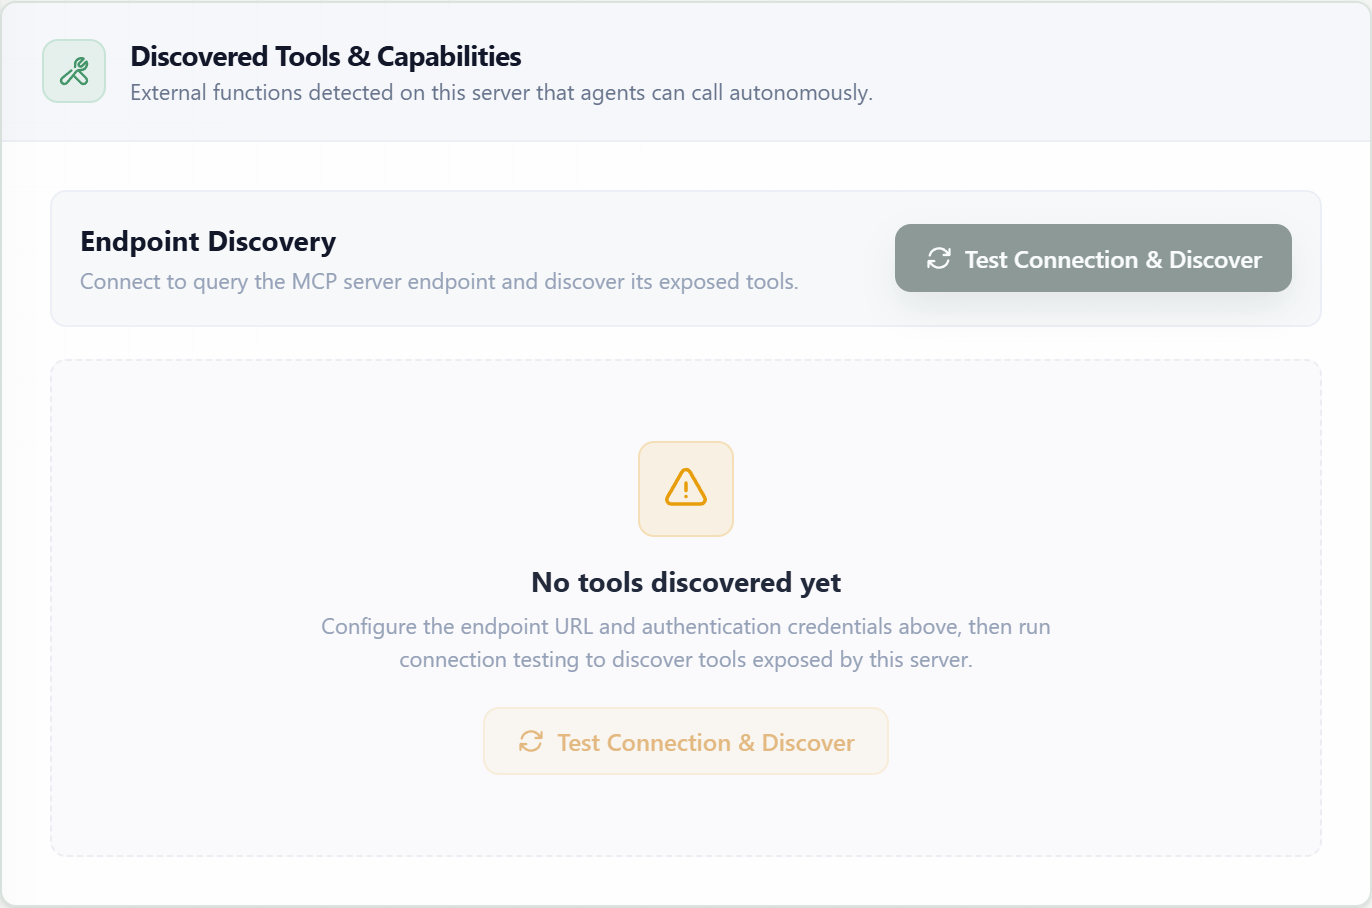
Conexão de testeValida a acessibilidade do endpoint, a negociação de transporte e a autenticação usando os valores de formulário não salvos.
Descubra ferramentasLê a lista de ferramentas remotas e seus esquemas de entrada e exibe cada recurso descoberto.
Salvar servidorPersiste a configuração da conexão e as credenciais criptografadas para chamadas posteriores do agente.
Resumo ao vivo
Visão geral da conexão
O resumo reflete o nome atual, o terminal, o transporte, o modo de autenticação, o status da conexão e a contagem de ferramentas descobertas enquanto você configura o servidor.
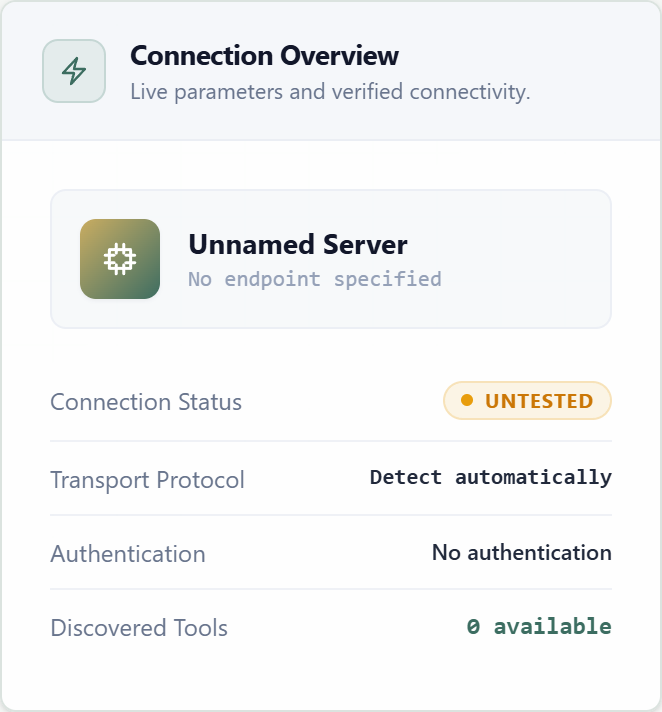
Obrigatório antes de salvar
Nome do servidor, URL de endpoint válido, transporte, modo de autenticação e todas as credenciais exigidas por esse modo.
Após a criação
Salve o servidor, anexe-o a um agente e use Ferramentas de configuração no formulário do agente para conceder apenas as operações que o agente precisa.