
Połącz agentów z narzędzia zewnętrzne.
Zarejestruj zdalny punkt końcowy protokołu Model Context Protocol, chroń jego poświadczenia i odkryj narzędzia, z których mogą korzystać agenci.
Nazwa serwera, punkt końcowy i transport są zawsze wymagane. Pola uwierzytelniające dostosowują się do wybranej strategii uwierzytelniania.
Przegląd
Zarejestruj, zweryfikuj i udostępnij narzędzia
Serwer MCP zapewnia agentom zorganizowany dostęp do zdalnych interfejsów API i operacji. Platforma negocjuje transport, wprowadza zaszyfrowane dane uwierzytelniające, odczytuje schematy narzędzi i udostępnia wybrane narzędzia podczas wykonywania agenta.
Zidentyfikuj serwer i wybierz sposób, w jaki platforma powinna się łączyć.
Podaj tylko poświadczenia wymagane przez zdalny punkt końcowy.
Przed zapisaniem przetestuj łączność i sprawdź narzędzia, które można wywołać.
Section 01
Tożsamość serwera i punkt końcowy
Zdefiniuj tożsamość katalogu serwera, strategię negocjacji transportu i lokalizację sieciową.
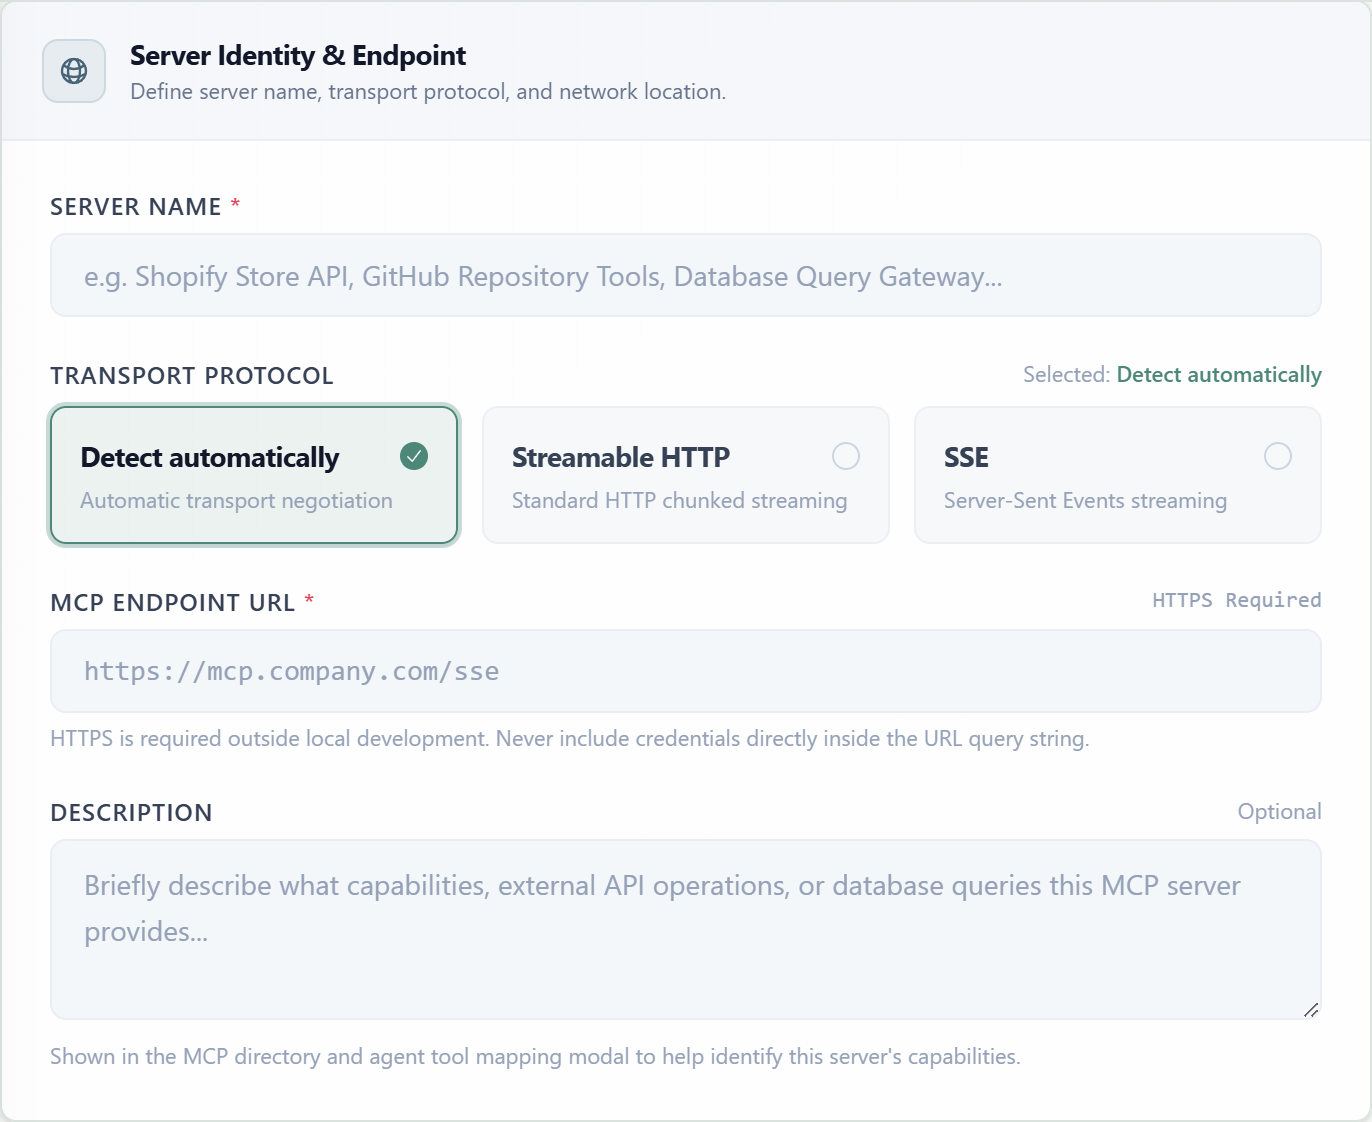
Nazwa serweraWymaganyRozpoznawalna etykieta pokazana w katalogu MCP i konfiguracji narzędzia agenta.
TransportWymaganyKontroluje sposób otwierania platformy i utrzymuje połączenie MCP.
Adres URL punktu końcowegoWymaganyKompletny zdalny punkt końcowy MCP używany do wykrywania i wywoływania narzędzi.
OpisFakultatywnyPodsumowuje interfejsy API, operacje lub dostęp do danych udostępniane przez serwer.
Negocjuje zgodny transport z punktem końcowym. To jest ustawienie domyślne.
Wykorzystuje standardowe strumieniowanie fragmentaryczne HTTP do dwukierunkowej komunikacji MCP.
Używa przesyłania strumieniowego zdarzeń wysyłanych przez serwer dla serwerów, które udostępniają punkt końcowy SSE.
Section 02
Bezpieczeństwo i uwierzytelnianie
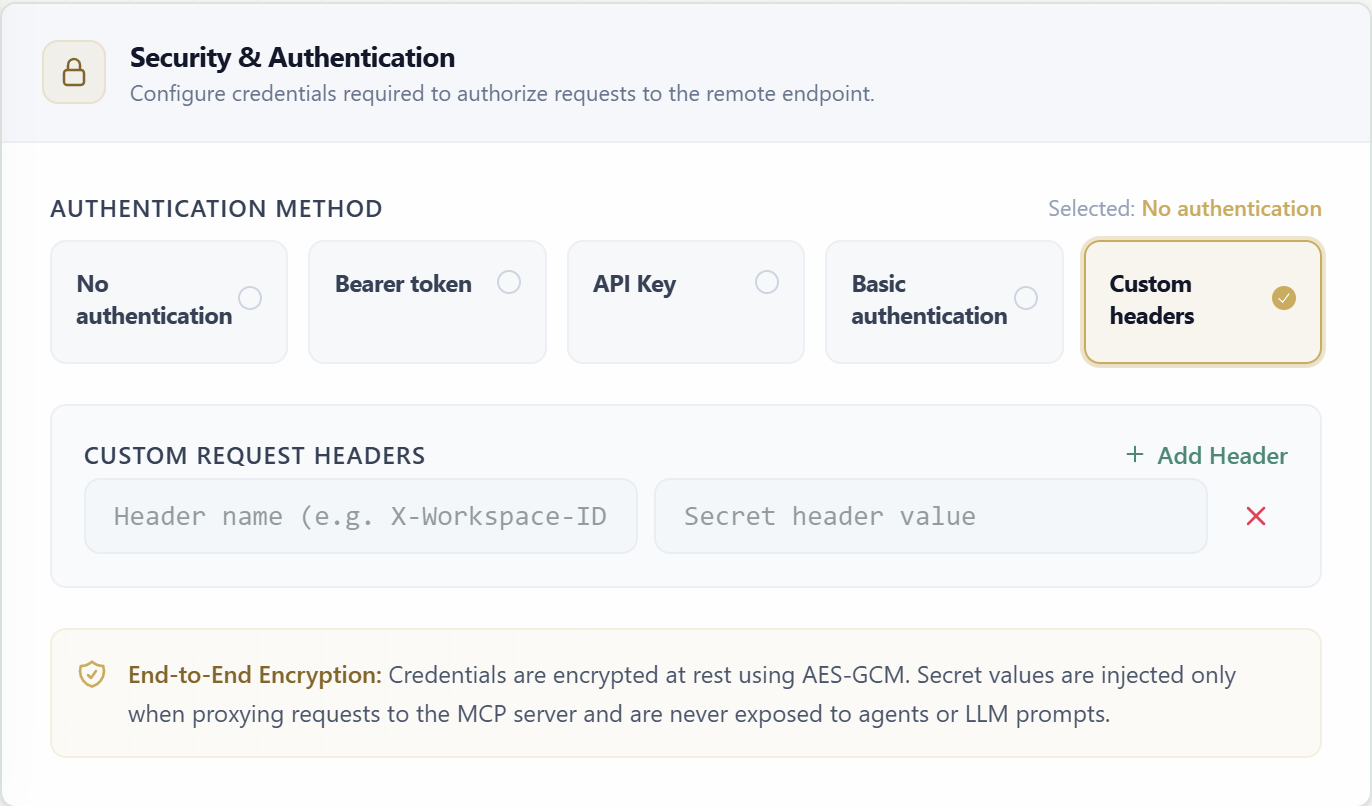
Wybierz metodę uwierzytelniania oczekiwaną przez serwer. W formularzu widoczne są jedynie pola potrzebne dla danej metody; zrzut ekranu przedstawia niestandardowe nagłówki z jedną parą danych uwierzytelniających.
| Metoda | Pola | Prośba o zachowanie |
|---|---|---|
| Nic | Brak pól danych uwierzytelniających | Używaj tylko w przypadku punktów końcowych, które celowo akceptują nieuwierzytelnione żądania. |
| Token okaziciela | Token okaziciela * | Wysyła sekret jako Autoryzacja: Bearer <token>. |
| Klucz API | Nazwa nagłówka + wartość klucza API * | Wysyła klucz przez konfigurowalny nagłówek; domyślna nazwa nagłówka to Authorization. |
| Podstawowy | Nazwa użytkownika * + Hasło * | Tworzy standardowe uwierzytelnianie podstawowe HTTP na podstawie pary danych uwierzytelniających. |
| Niestandardowe nagłówki | Powtarzalna nazwa nagłówka + tajna wartość | Dodaje jeden lub więcej zaszyfrowanych nagłówków żądań; wiersze można dodawać lub usuwać niezależnie. |
Poświadczenia są szyfrowane w stanie spoczynku za pomocą AES-GCM, wstrzykiwane tylko podczas proxy żądań MCP i nie są ujawniane agentom ani monitom modelu językowego.
Section 03
Odkryte narzędzia i możliwości
Test Connection & Discover kontaktuje się z punktem końcowym przy użyciu bieżącego transportu i poświadczeń, a następnie ładuje nazwy, opisy i schematy JSON odsłoniętych narzędzi.
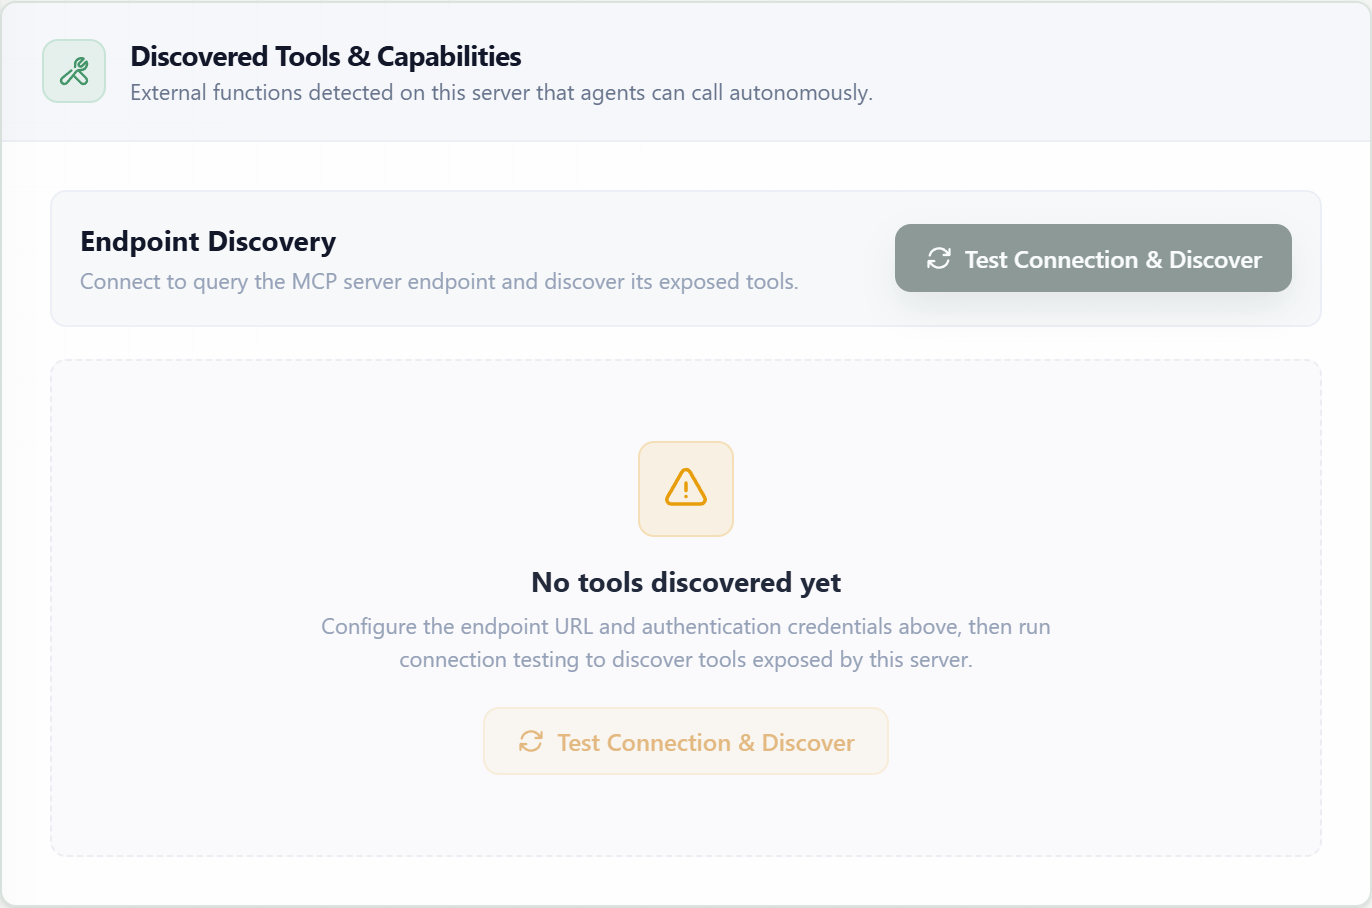
Połączenie testoweSprawdza dostępność punktu końcowego, negocjacje transportu i uwierzytelnianie przy użyciu niezapisanych wartości formularza.
Odkryj narzędziaOdczytuje listę narzędzi zdalnych i ich schematy wejściowe, a następnie wyświetla każdą wykrytą możliwość.
Zapisz serwerZachowuje konfigurację połączenia i zaszyfrowane poświadczenia na potrzeby późniejszych wywołań agenta.
Podsumowanie na żywo
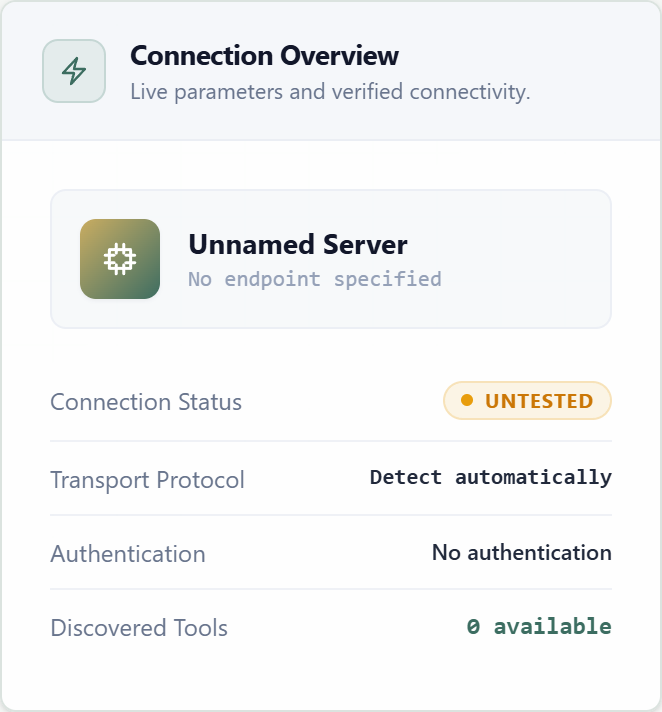
Przegląd połączenia
Podsumowanie odzwierciedla bieżącą nazwę, punkt końcowy, transport, tryb uwierzytelniania, stan połączenia i liczbę wykrytych narzędzi podczas konfigurowania serwera.
Wymagane przed zapisaniem
Nazwa serwera, prawidłowy adres URL punktu końcowego, transport, tryb uwierzytelniania i wszystkie dane uwierzytelniające wymagane w tym trybie.
Po stworzeniu
Zapisz serwer, podłącz go do agenta i użyj narzędzi konfiguracyjnych w formularzu agenta, aby przyznać tylko te operacje, których potrzebuje agent.